נכתב בתאריך 27 בספטמבר 2026
השנה היא 2026, ומנהלי מערכות מידע, קציני אבטחת מידע (CISO) ויועצים משפטיים רבים מתקשים לישון בשקט. למה? כי תיקון 13 לחוק הגנת הפרטיות שינה את כללי המשחק. כיום, אירוע דלף מידע או חוסר עמידה בתקנות לא מסתכם רק בנזק תדמיתי – הוא עלול לגרור קנסות מנהליים כבדים של עד 750,000 ₪, ללא צורך בהליך פלילי. מהניסיון שלנו בשטח עם חברות ציבוריות וארגוני אנטרפרייז, אנחנו רואים שארגונים רבים עדיין סבורים שהמעבר לענן כשלעצמו מספק להם הגנה. המציאות היא שפתרון ענן שלא הותאם במדויק לדרישות הרגולציה החדשות, עלול להפוך לנקודת התורפה הגדולה ביותר של העסק. במאמר הזה נבין יחד איך לבנות ולהתאים את תשתיות הענן שלכם כדי לעמוד בדרישות המחמירות של 2026, בלי לפגוע ביעילות העבודה.
למה דווקא עכשיו? השינויים ברגולציה שאי אפשר להתעלם מהם
אנחנו נמצאים בנקודת זמן קריטית. מנהלים רבים שאנחנו פוגשים ביומיום מופתעים לגלות עד כמה החקיקה החדשה משפיעה על תשתיות המחשוב שלהם. שנת 2026 מביאה איתה אכיפה נוקשה של דרישות שלא היו קיימות בעבר. רשויות האכיפה בישראל ובעולם לא מסתפקות יותר ב"השתדלות" מצד ארגונים.
המטרה של הרגולטור ברורה: להעביר את האחריות המלאה על שמירת המידע אל הארגון עצמו. אם עד לא מזמן, חברות היו קונות שירותי ענן ומניחות שספק הענן דואג להכל, היום הגישה הזו לא מחזיקה מים מבחינה משפטית. כדי להגן על הארגון מקנסות ומחשיפה לתביעות, נדרש שילוב מדויק בין טכנולוגיה מתקדמת לנהלי עבודה קפדניים.
השינויים הבולטים ברגולציה ב-2026
1. תיקון 13 לחוק הגנת הפרטיות: מעניק לרשות להגנת הפרטיות סמכות להטיל קנסות מנהליים כבדים (עד 750,000 ₪) על הפרות אבטחת מידע, ללא משפט פלילי.
2. חובת מינוי ממונה הגנת פרטיות (DPO): ארגונים רבים, במיוחד חברות ציבוריות וארגונים האוגרים מידע רגיש, מחויבים להעסיק גורם מקצועי מפקח.
3. דיווח מיידי: חובה לדווח על אירועי אבטחה חמורים באופן כמעט מיידי, מה שמחייב מערכות ענן שיודעות להתריע בזמן אמת.
כדי לצלוח את התקופה הזו, אנחנו ב-ERG מספקים ליווי להיערכות לתיקון 13 לחוק הגנת הפרטיות שסוגר את הפער בין הדרישה המשפטית ליכולת הטכנולוגית.
מודלי פריסה וסוגי שירותי ענן: מה מתאים לארגון שלכם?
אחת השאלות הנפוצות ביותר שאנחנו נשאלים על ידי הנהלות היא "איזה ענן אנחנו צריכים?". התשובה ב-2026 היא כבר לא שחור או לבן. כדי לעמוד ברגולציה, צריך קודם כל להבין את הנושאים המרכזיים שמעסיקים מנהלי מערכות מידע ואת האפשרויות הקיימות בבניית תשתית מותאמת אישית.
סוגי הפתרונות המרכזיים (IaaS, PaaS, SaaS)
כשמדברים על שירותי ענן, אנחנו מתייחסים לרוב לשלוש שכבות. השכבה הראשונה היא תשתית כשירות (IaaS) – במקום לקנות שרתים פיזיים, אתם שוכרים כוח מחשוב. זו השכבה שנותנת לכם את השליטה הגדולה ביותר באבטחת המידע, אבל גם דורשת מכם את מירב האחריות.
השכבה השנייה היא פלטפורמה כשירות (PaaS) שמיועדת בעיקר למפתחים, והשכבה השלישית היא תוכנה כשירות (SaaS) – אפליקציות שמוכנות לשימוש כמו מייל ארגוני או מערכות ניהול לקוחות. בפתרונות SaaS, ספק הענן לוקח על עצמו חלק גדול יותר מנטל האבטחה, אך ניהול ההרשאות נשאר אצלכם.
האם לבחור בענן ציבורי, פרטי או היברידי?
ענן ציבורי (כמו AWS או Azure) מציע גמישות חסרת תקדים וכוח מחשוב עצום. עם זאת, לחברות מסוימות – בעיקר בתחומי הפיננסים והרפואה – הרגולציה דורשת שליטה אדוקה יותר. עבורן, ענן פרטי שבו התשתית מוקדשת כולה לארגון אחד הוא לעיתים הבחירה הבטוחה יותר.
מה שאנחנו רואים כיום בשטח הוא ניצחון מוחץ של הענן ההיברידי (Hybrid Cloud). המודל הזה מאפשר להחזיק מידע רגיש במיוחד בענן פרטי מקומי, ולהשתמש בענן הציבורי עבור יישומים פחות רגישים או כשיש צורך בכוח מחשוב משתנה. הבחירה בין שרת פרטי לענן תלויה קודם כל בסקר הסיכונים של הארגון.
האתגרים המרכזיים באבטחת מידע בענן (ואיך פותרים אותם)
ההוצאה העולמית על אבטחת מידע צפויה להגיע ל-240 מיליארד דולר בשנת 2026. זה קורה כי מתקפות הסייבר הופכות למתוחכמות מאי פעם. הנה שני האתגרים הגדולים ביותר שארגונים מתמודדים איתם כיום, והדרך המעשית לפתור אותם.
אתגר 1: אחריות משותפת ותצורת ענן שגויה
טעות נפוצה היא לחשוב שברגע שהמידע בענן, גוגל או מיקרוסופט שומרות עליו לחלוטין. מודל "האחריות המשותפת" קובע שספק הענן מאבטח את ה*תשתית*, אבל אתם אחראים לאבטח את ה*נתונים*. תצורה שגויה (Misconfiguration) של שירותי ענן – למשל הגדרת תיקיית מסמכים כפתוחה לגישה ציבורית בטעות – היא הסיבה המובילה כיום לדליפות מידע.
הפתרון שלנו מתבסס על ניהול קפדני ושימוש בכלים אוטומטיים שסורקים את תצורת הענן ברציפות ומתריעים על כל שינוי שחורג ממדיניות האבטחה הארגונית. זה השלב שבו מעטפת אבטחת ענן מקצועית נכנסת לתמונה ומונעת טעויות אנוש הרסניות.
אתגר 2: מעבר למודל 'אפס אמון' (Zero Trust)
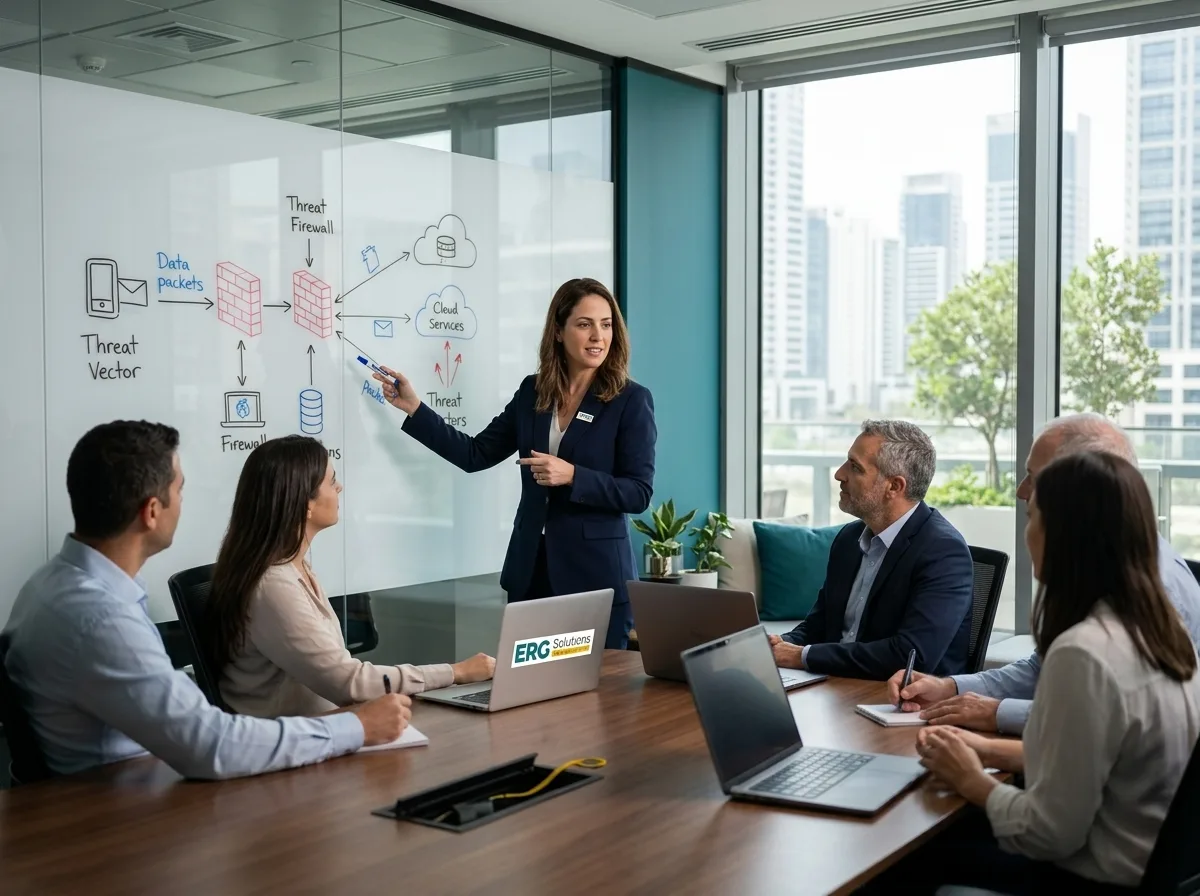
בעבר, חומת אש הייתה מגנה על גבולות המשרד. היום, כשהעובדים מתחברים מכל מקום ומכל מכשיר, הגבולות נפרצו. מודל Zero Trust מבוסס על העיקרון הפשוט: לעולם אל תסמוך, תמיד תאמת. כל בקשת גישה למידע בענן נבדקת מחדש – מי המשתמש, מאיזה מכשיר הוא מחובר, היכן הוא נמצא פיזית, והאם רמת האבטחה של המכשיר שלו תקינה כרגע.
מדריך לבחירת ספק: איך בונים נכון תשתיות לעמידה ברגולציה?
כדי לוודא שהארגון שלכם מוגן גם ברמה הטכנולוגית וגם ברמה המשפטית, יש מספר קריטריונים קריטיים שאתם חייבים לבקש מחברת ה-IT שלכם לקראת שנת 2026.
ניהול זהויות וגישה (IAM)
וודאו שלספק הענן ולחברת המחשוב יש מערכות חזקות לניהול זהויות. כל עובד צריך לקבל גישה אך ורק למידע שהוא חייב לצורך עבודתו השוטפת (עיקרון ההרשאה המינימלית). ברגע שעובד עוזב או עובר תפקיד, המערכת חייבת לדעת לשלול הרשאות באופן אוטומטי.
מניעת זליגת מידע ושילוב בינה מלאכותית
חלק אינטגרלי מהדרישות החוקיות הוא היכולת להוכיח שניסיתם למנוע דלף מידע. יישום של מערכת dlp חכמה בענן מבטיח שמידע רגיש לא נשלח מחוץ לארגון – לא בטעות ולא בזדון. כיום, אנו מטמיעים כלי ניטור המבוססים על בינה מלאכותית שלומדים את התנהגות הרשת ומזהים אנומליות הרבה לפני שהן הופכות לפריצה של ממש.
צ'קליסט: מה חשוב לבדוק בבחירת ספק פתרונות ענן ב-2026?
המשכיות עסקית ושילוב ענן בתרחישי קיצון
אירוע סייבר, תקלה בשרתים או טעות אנוש קשה – השאלה היא לא אם זה יקרה, אלא מתי. כאן נמדדת העוצמה האמיתית של שירותי הענן שלכם. כדי לעמוד בדרישות החוק החדשות, לא מספיק לגבות את המידע. אתם חייבים להוכיח שאתם מסוגלים לחזור לפעילות מהירה כדי לא לפגוע בלקוחות או במשקיעים שלכם.
הענן מאפשר לבנות תוכנית התאוששות מאסון (DRP) יעילה וחסכונית. בניגוד לעבר, שבו הייתם צריכים לרכוש חומרת שרתים כפולה ולהעמיד אותה במיקום מרוחק רק למקרה חירום, הענן מאפשר לשכפל את הסביבה הקריטית שלכם ולהפעיל אותה בלחיצת כפתור רק בעת הצורך. זהו נדבך קריטי בכל אסטרטגיית המשכיות עסקית מודרנית.
טיפים לבדיקת מוכנות (Auditing) – מאת אייל גבעון, ERG
"כשאנחנו נכנסים לארגון כדי לבדוק את רמת המוכנות שלו לחקיקה של 2026, אנחנו מתחילים בדבר הכי פשוט: שקיפות ההרשאות. בדקו כעת – האם יש לכם דאשבורד אחד שמראה לכם מי ניגש לאיזה קובץ בענן ב-24 השעות האחרונות? אם התשובה היא לא, אתם בסיכון חוקי. הטיפ שלי: אל תמתינו לביקורת חיצונית.
בצעו סימולציה פנימית של דלף מידע. בדקו תוך כמה דקות המערכת מתריעה לכם, ותוך כמה זמן הצוות מצליח לנתק את המשתמש הפגוע מהענן."
המלצת המומחה: אייל גבעון מ-ERG
"מנהלים רבים מתייחסים להחמרת הרגולציה ולעמידה בתקני הענן כאל 'מס' שחייבים לשלם. הניסיון שלנו מוכיח שזו טעות אופטית. כשאנחנו בונים תשתיות ענן מאובטחות לפי הספר ומשלבים מודל אפס אמון, התוצאה היא לא רק וי מול הרגולטור – אלא יציבות עסקית מוחלטת. כשהמערכת יציבה, אין השבתות, ההנהלה ישנה טוב בלילה, והעובדים יכולים פשוט להתרכז בעבודה שלהם."
שאלות נפוצות
מהי המשמעות העיקרית של תיקון 13 לחוק הגנת הפרטיות עבור תשתיות הענן שלי?
המשמעות היא שהאחריות על דלף מידע רגיש מוטלת עליכם באופן ישיר. התיקון מאפשר לרשות להגנת הפרטיות להטיל קנסות של עד מאות אלפי שקלים ללא משפט. לכן, תשתית הענן שלכם חייבת לכלול כלי ניטור, תיעוד גישה, ואכיפת הרשאות קפדנית כדי להוכיח שעמדתם בסטנדרט האבטחה הנדרש.
מי אחראי על המידע שלי ברגע שהוא מאוחסן בענן של מיקרוסופט או אמזון?
לפי מודל 'האחריות המשותפת', ספקית הענן (כמו מיקרוסופט או AWS) אחראית על הברזל, התקשורת והאבטחה הפיזית של חוות השרתים. אתם – הלקוחות – אחראים באופן בלעדי על ניהול ההרשאות, הצפנת הנתונים, והגדרת התצורה (Configuration) של סביבת הענן שלכם.
מה זה מודל אפס אמון (Zero Trust) ולמה הוא חשוב ב-2026?
זהו מודל אבטחה שיוצא מנקודת הנחה שאין לסמוך על אף מכשיר או משתמש – גם אם הוא נמצא פיזית בתוך המשרד. כל ניסיון גישה למידע הארגוני בענן נבדק ומאומת מחדש. זה הכרחי כיום משום שסביבות העבודה הפכו להיברידיות, והאיומים מגיעים גם מתוך הרשת עצמה.
האם אנו מחויבים למנות DPO (ממונה הגנת פרטיות)?
על פי התקנות החדשות שנכנסות לתוקף באופן מלא ב-2026, ארגונים רבים, במיוחד חברות ציבוריות, גופים פיננסיים, רפואיים, או ארגונים שאוספים מידע אישי בהיקף גדול, מחויבים למנות DPO. איש מקצוע זה מוודא שפעילות הענן והמחשוב עומדת בדרישות החוק.
האם אפשר לשמור מידע רגיש מאוד בענן הציבורי?
כן, אך זה דורש הגדרות אבטחה מתקדמות והצפנה חזקה. חברות רבות מעדיפות מודל של 'ענן היברידי', שבו המידע הרגיש ביותר נשמר בענן פרטי מקומי עם שליטה מוחלטת, בעוד ששאר משאבי הארגון פועלים בענן הציבורי כדי לחסוך בעלויות וליהנות מגמישות.
איך מתחילים להכין את תשתית המחשוב לשינויי הרגולציה?
הצעד הראשון הוא ביצוע סקר סיכונים ומיפוי מדויק של כל הנכסים הדיגיטליים שלכם בענן. לאחר מכן, יש לבנות תוכנית פעולה שסוגרת את פערי האבטחה (כגון הטמעת MFA, כלי DLP ומערכות ניטור). חברת IT מקצועית בעלת הסמכת ISO 27001 תוכל ללוות אתכם בתהליך מתחילתו ועד סופו.
מה חשוב לדעת
לסיכום
שנת 2026 מציבה רף חדש בכל הנוגע לשמירה על נתוני הארגון בענן. הרגולציות המחמירות, הקנסות הכבדים והאיומים המורכבים דורשים מבעלי תפקידים לגלות אחריות אקטיבית. המעבר לסביבת ענן מתקדמת, המבוססת על מודל 'אפס אמון', כלי זיהוי חכמים וניהול הרשאות מדויק – הוא הדרך היחידה להגן על העסק מבחינה משפטית ותפעולית.
אל תחכו לרגע שבו התקנות יפגשו אתכם לא מוכנים; זה הזמן לבדוק, לשדרג ולבסס את התשתית הטכנולוגית שלכם יחד עם מומחי מחשוב שרואים את התמונה המלאה.