נכתב בתאריך 22 בנובמבר 2026
בקצרה
חיבור עובדים מרחוק ללא איטיות דורש התאמה של שיטת החיבור לסוג העבודה, הפרדת תעבורת רשת והקפדה על אבטחת מידע בגישת אפס אמון.
חיבור VPN מסורתי לבדו כבר לא מספיק לעבודה מהבית בשנת 2026, ולרוב הוא הסיבה המרכזית לאיטיות שאתם חווים. כדי שעובד יתחבר מהבית לרשת המשרדית ויעבוד מהר כמו במשרד, חייבים למנוע את צוואר הבקבוק שנוצר כשכל תעבורת האינטרנט שלו עוברת דרך השרת המרכזי שלכם.
מהניסיון שלנו ב-ERG, מנכ"לים ומנהלי תפעול מתוסכלים מכך שהעובדים מתלוננים על ניתוקים ותקיעות, בזמן שמנהלי הרשת חוששים מפריצות סייבר. בפועל, לא צריך לבחור בין מהירות לאבטחה.
במדריך זה נשווה בין שיטות החיבור המובילות כיום. נראה איך מתכננים תשתית חכמה שמאפשרת עבודה חלקה ומהירה מהבית, בלי לפתוח פרצות מסוכנות ברשת הארגונית.
למה חיבור עובדים מהבית לרשת המשרדית גורם לאיטיות?
האיטיות בעבודה מהבית נגרמת לרוב בגלל העמסת יתר על קו האינטרנט של המשרד ובגלל חיבורי אינטרנט ביתיים שלא מותאמים לעבודה עסקית. כשעשרות עובדים מתנקזים לאותו שרת פיזי במשרד, נוצר פקק תנועה דיגיטלי שמאט את כולם.
בחיבורי VPN מסורתיים כל תעבורת האינטרנט של העובד מנותבת דרך השרת המרכזי של החברה. גם כשהעובד נמצא בשיחת וידאו או גולש באתר חיצוני, המידע עובר דרך המשרד, מה שיוצר צוואר בקבוק וזמני השהיה ארוכים.
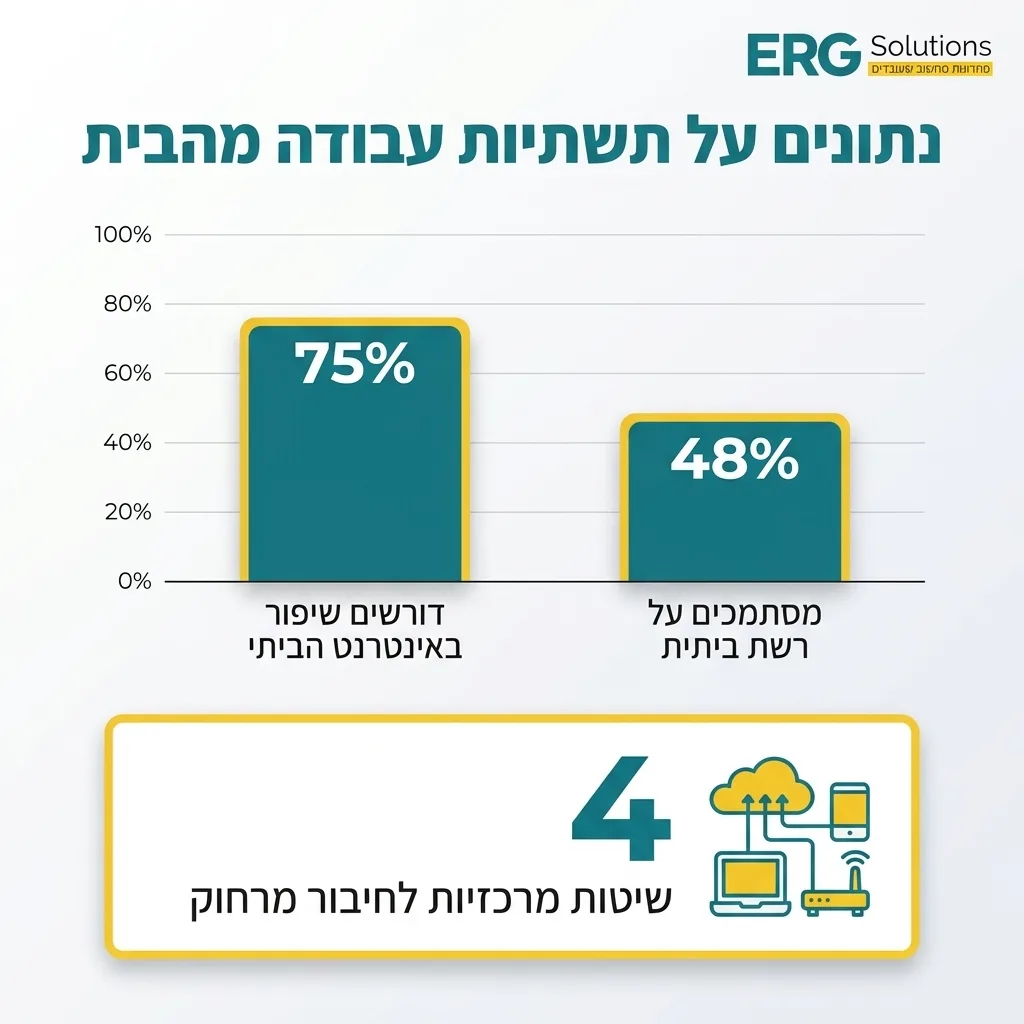
בנוסף, הבעיה נמצאת לא פעם בבית העובד. לפי סקר של חברת סיסקו, כ-75% מהעובדים מרחוק העידו שתשתית האינטרנט הביתית שלהם דורשת שיפור משמעותי, ו-48% מהעובדים מסתמכים כיום על האינטרנט הביתי שלהם לצורך עבודה או ניהול עסק. במסגרת פתרונות מחשוב מתקדמים, אנו מטמיעים כלי ניטור שמאתרים מרחוק אם האיטיות נובעת מהנתב הביתי של העובד או מעומס בשרתי החברה.
השוואת שיטות לחיבור מרחוק: מתי לבחור בכל אפשרות?
בחירת שיטת החיבור הנכונה תלויה בסוג התוכנות שהעסק שלכם מפעיל ובמיקום שבו שמור המידע: בשרת פיזי במשרד או בענן. אין פתרון אחד שמתאים לכולם, ולרוב השילוב ביניהם הוא המנצח.
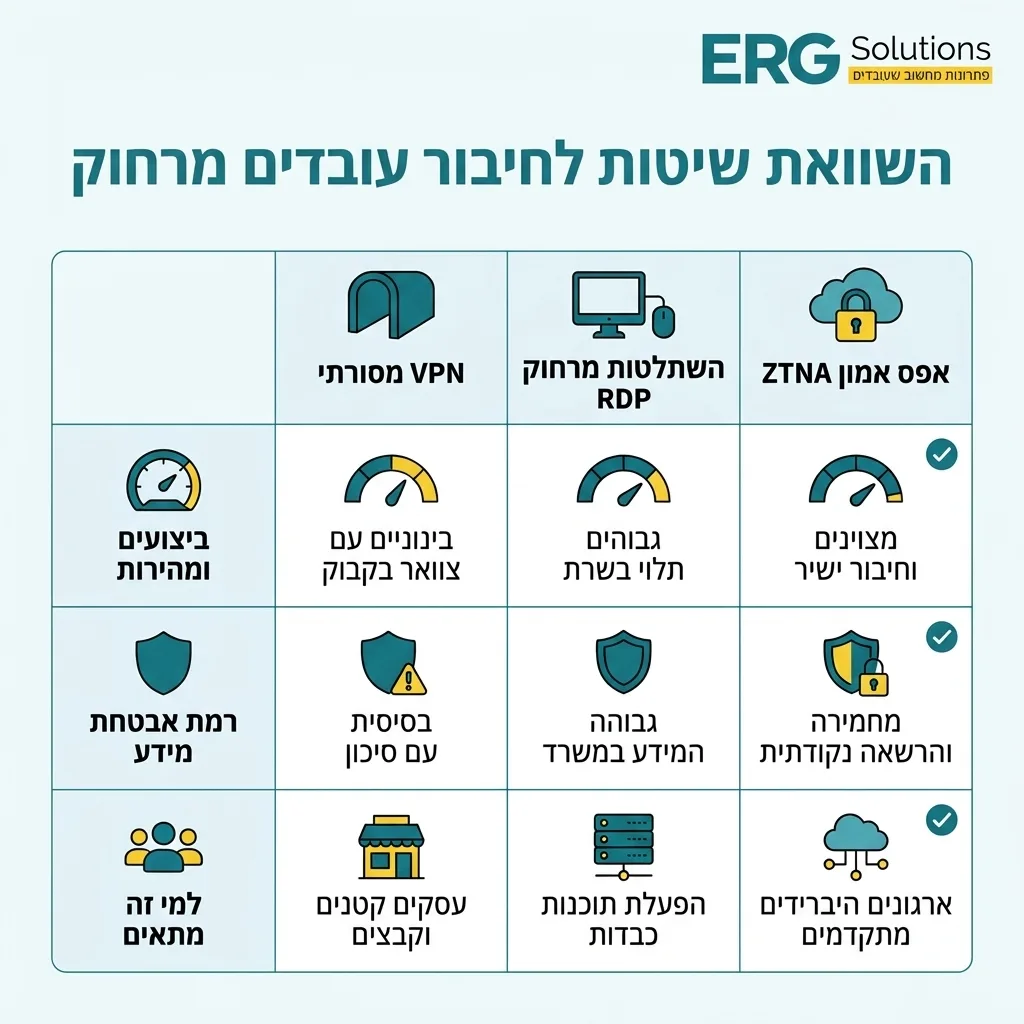
לפניכם טבלת השוואה מסכמת של ארבע השיטות המרכזיות לחיבור עובדים מרחוק בשנת 2026:
| שיטת החיבור | ביצועים ומהירות | רמת אבטחת מידע | למי זה מתאים במיוחד? |
|---|---|---|---|
| חיבור VPN מסורתי | בינוניים (עלול ליצור צוואר בקבוק במשרד) | בסיסית (סיכון לתנועה רוחבית ברשת במקרה פריצה) | עסקים קטנים עם צורך בגישה פשוטה לתיקיות קבצים במשרד |
| השתלטות מרחוק (RDP / VDI) | גבוהים (תלוי באיכות השרת המרכזי) | גבוהה (המידע לא יוצא אל המחשב הביתי) | עבודה על תוכנות כבדות שמותקנות במשרד (כמו גרפיקה או הנהלת חשבונות מקומית) |
| גישה מבוססת אפס אמון (ZTNA) | מצוינים (חיבור ישיר לאפליקציה ללא עומס מיותר) | מחמירה ביותר (הרשאה נקודתית לכל תוכנה בנפרד) | ארגונים היברידיים שדורשים ביצועים מהירים ועמידה בתקני אבטחה |
| מערכות ענן ו-SaaS (כמו פריוריטי בענן) | מקסימליים (ללא תלות כלל ברשת של המשרד) | גבוהה מאוד (בכפוף להגדרת אימות כפול והרשאות) | חברות שרוצות לעבוד מכל מקום בלי לתחזק שרתים פיזיים במשרד |
1. חיבור VPN מסורתי מול מנהור מפוצל
חיבור VPN יוצר תעלה מוצפנת בין מחשב העובד לבין הנתב המרכזי במשרד. אם אתם חייבים להשתמש ב-VPN, הדרך הקריטית למנוע איטיות היא להגדיר מנהור מפוצל (Split Tunneling). הגדרה זו קובעת שרק גישה למידע ארגוני רגיש תעבור דרך המשרד, בעוד ששיחות זום או גלישה רגילה יצאו ישירות לאינטרנט של העובד.
2. השתלטות מרחוק (RDP) מול שולחן עבודה וירטואלי
בשיטת ההשתלטות מרחוק, העובד בבית צופה במסך של המחשב שנמצא במשרד או מתחבר אל שולחן עבודה בענן פרטי. כל העיבוד הכבד מתבצע בשרת או במחשב המשרדי, ורק תמונת המסך והקשות המקלדת עוברות באינטרנט.
3. גישה ברמת אפס אמון (ZTNA)
נכון לשנת 2026, טכנולוגיית ZTNA (גישת רשת מבוססת אפס אמון) היא הסטנדרט המוביל לחיבור ללא פגיעה בביצועים. לפי תחזיות חברת המחקר גרטנר, עד שנת 2027 כ-80% מהארגונים יעדיפו גישה זו על פני VPN ישן. במקום לחבר את העובד לכל הרשת המשרדית, המערכת מאמתת את זהותו ומחברת אותו ישירות אך ורק לתוכנה הספציפית שהוא צריך.
4. פתרונות מבוססי ענן וטלפוניה מרוחקת (SaaS ומרכזיית IP)
כאשר מערכות הליבה של העסק (כמו מערכת CRM, תיבות דואר ב-Office 365 או מערכת ERP) יושבות על שרתים בענן, העובד בכלל לא צריך לעבור דרך המשרד. באותו אופן, שימוש במרכזיית IP בענן מאפשר לעובד לענות לשיחות של שלוחת המשרד מהמחשב הנייד או מאפליקציה בטלפון, באיכות שמע חלקה וללא העמסה על רשת המשרד.
מתווה טכני: איך מאזנים בין אבטחת סייבר מחמירה לביצועים מהירים?
איזון נכון בין אבטחה למהירות מושג על ידי אימות קפדני בכניסה והגנה חכמה על המחשב המרוחק, במקום העברת כל המידע דרך סריקות כבדות שמאטות את הרשת. כשבונים מערך של אבטחת מידע לעסקים, חייבים לזכור שהרשת הביתית של העובד אינה מוגנת.
כדי להגן על העסק בלי להאט את העובדים, אלו חמשת כללי הברזל שאנו מיישמים אצל לקוחותינו במסגרת שירותי it לעסקים:
המלצה מעשית: איזו אפשרות כדאי לבחור לעסק שלכם?
כדי לקבל החלטה נכונה שלא תבזבז תקציב ולא תתקע את העובדים, התאימו את הפתרון לאופי הפעילות שלכם:
- בחרו במערכות ענן ו-ZTNA: אם אתם ארגון עם מעל 15 עובדים שמשלב עבודה היברידית קבועה, עובד עם מערכות מודרניות ונדרש לרמת אבטחה ורציפות גבוהה ללא תלות בתשתיות המשרד.
- בחרו בשרת שולחן עבודה מרוחק (בענן או במשרד): אם העובדים שלכם מפעילים תוכנות כבדות שדורשות בסיס נתונים מקומי צמוד, או כאשר העובדים מתחברים ממחשבים ביתיים פרטיים שאסור לשמור עליהם מידע עסקי.
- הישארו עם VPN מוקשח (עם מנהור מפוצל): רק אם מדובר במספר מצומצם של עובדים שזקוקים לגישה מזדמנת לקבצים שמורים במשרד, ובתנאי שהגדרתם אימות דו שלבי וניטור עומסים בקו האינטרנט המשרדי.
שאלות נפוצות
איך מתחברים למחשב במשרד מהבית בלי פגיעה בביצועים?
כדי להתחבר למחשב במשרד ללא איטיות, מומלץ להשתמש בחיבור שולחן עבודה מרוחק (RDP) מעל ערוץ מאובטח או בטכנולוגיית ZTNA, כך שרק תמונת המסך מועברת לבית העובד בעוד שהעיבוד הכבד נשאר במשרד. לחלופין, מעבר לשולחן עבודה וירטואלי בענן מונע לחלוטין את התלות במהירות ההעלאה של האינטרנט במשרד.
איך מגדירים חיבור VPN מאובטח לרשת המשרדית?
הגדרת VPN מאובטח מחייבת שימוש בחומת אש ארגונית מעודכנת, הפעלת אימות רב שלבי (MFA) בכל כניסה, הגבלת הרשאות העובד רק לשרתים הרלוונטיים לתפקידו, והפעלת מנהור מפוצל (Split Tunneling) כדי למנוע עומס מיותר על הרשת המשרדית.
האם המחשב במשרד חייב להישאר דולק כדי לעבוד עליו מהבית?
זה תלוי בשיטת החיבור. אם אתם מתחברים בהשתלטות מרחוק ישירות אל המחשב הפיזי האישי שלכם שיושב על השולחן במשרד, הוא אכן חייב להישאר דולק ומחובר לרשת. לעומת זאת, אם אתם מתחברים לשרת מרכזי של החברה או אל שרתים בענן, אין שום צורך להשאיר את מחשב הקצה במשרד דולק.
איך מונעים איטיות בעבודה כשמתחברים מרחוק לשרת של הארגון?
מניעת איטיות מושגת על ידי שלושה צעדים: ביטול ניתוב של תעבורה לא הכרחית (כמו שיחות וידאו וגלישה רגילה) דרך השרת הארגוני, וידוא שקו האינטרנט במשרד בעל קצב העלאה (Upload) סימטרי ומהיר, וחיבור המחשב הביתי של העובד בכבל רשת ישיר לנתב במקום הסתמכות על קליטת Wi-Fi חלשה.
מה ההבדל בין חיבור VPN לבין תוכנות השתלטות מרחוק?
חיבור VPN מחבר את המחשב הביתי שלכם אל תוך הרשת של המשרד, כך שהקבצים עוברים דרך האינטרנט ונפתחים על המחשב הביתי עצמו. תוכנת השתלטות מרחוק (כמו RDP) רק משדרת לכם את המסך של המחשב או השרת שנמצא במשרד, כך שהקבצים והתוכנות רצים במשרד ולא עוברים אל המחשב הביתי.
האם חיבור עובדים מהבית לרשת המשרדית מסכן את אבטחת המידע של העסק?
כן, אם הוא מבוצע ללא הגנה מתאימה. עובדים מרחוק מועדים פי 3 לחשוף נתונים בטעות, ורשתות ביתיות רבות חשופות לפריצות. עם זאת, שילוב של אימות דו שלבי (MFA), גישה מבוססת הרשאות מינימליות (Zero Trust) ותוכנת הגנה מתקדמת על המחשב הנייד מנטרלים את הסיכון ומאפשרים עבודה בטוחה לחלוטין.
לסיום
סיכום: עוברים לעבודה מהירה ובטוחה מהבית
חיבור עובדים מהבית לרשת המשרדית לא צריך לבוא על חשבון קצב העבודה או שלוות הנפש שלכם. באמצעות מעבר מ-VPN מיושן לארכיטקטורת גישה ממוקדת (ZTNA), שילוב נכון של תשתיות ענן והקפדה על אימות דו שלבי והגנת תחנות קצה, העובדים שלכם ייהנו מחוויית עבודה חלקה ומהירה מכל מקום.
צוות המומחים של ERG, המחזיק בהסמכת האבטחה המחמירה ISO 27001 וניסיון של מעל 20 שנה, כאן כדי לתכנן ולהקים עבורכם תשתית עבודה מרחוק יציבה, מהירה ומאובטחת. צרו איתנו קשר לבדיקת התשתית הארגונית שלכם ולמניעת צווארי בקבוק ברשת.