עודכן לאחרונה בתאריך 12 באוקטובר 2026
נקודות חשובות מהמאמר
מתקפת סייבר היא ניסיון לפרוץ למחשב, לטלפון או לרשת שלכם כדי לגנוב מידע או כסף. כדי להימנע מזה, אספנו את חוקי הברזל:
✓ אל תלחצו על קישורים בהודעות SMS או מיילים שדורשים מכם להזין פרטים דחוף.
✓ הפעילו תמיד אימות דו-שלבי (קוד לנייד בנוסף לסיסמה) בכל חשבון חשוב.
✓ אל תדחו עדכוני תוכנה – הם סוגרים פרצות אבטחה ידועות שהאקרים מנצלים.
✓ גבו את כל הקבצים שלכם באופן קבוע, גם בענן וגם בכונן חיצוני.
הרבה אנשים בטוחים שמתקפות סייבר זה משהו שקורה רק בסרטים או לחברות ענק עם תקציבי עתק. אבל בשטח, המציאות שונה לגמרי. האקרים לא מחפשים רק את הגדולים, אלא דווקא את המטרות הקלות. רק בשנת 2025, מוקד 119 של מערך הסייבר הלאומי קיבל כ-26,500 דיווחים על אירועי סייבר כאן בישראל – זינוק של עשרות אחוזים. אנחנו רואים שוב ושוב איך טעות קטנה אחת פותחת את הדלת לנזק עצום. החדשות הטובות? לא צריך להיות גאון מחשבים כדי להגן על עצמכם ועל העסק שלכם. מספיק להכיר כמה כללים פשוטים.
מה זה בעצם מתקפת סייבר?
במילים הכי פשוטות, מתקפת סייבר היא ניסיון מכוון לפרוץ למערכות מחשב, לאתרים או לטלפונים. המטרה היא להשיג גישה למקומות שאסור להם להיות בהם.
הפורצים עושים את זה כדי לגנוב מידע אישי, להרוס קבצים, לנעול את המחשב ולדרוש עליו כופר, או סתם לעשות נזק מסיבות אידיאולוגיות.
חשוב להבין שכל מי שמחובר לאינטרנט הוא מטרה. זה לא משנה אם אתם אזרחים פרטיים, בעלי עסק קטן או משרד ממשלתי. ההאקרים סורקים את הרשת ומחפשים דלתות פתוחות. ברגע שהם מוצאים אחת, הם נכנסים.
השיטות הנפוצות: איך ההאקרים מנסים לעבוד עלינו?
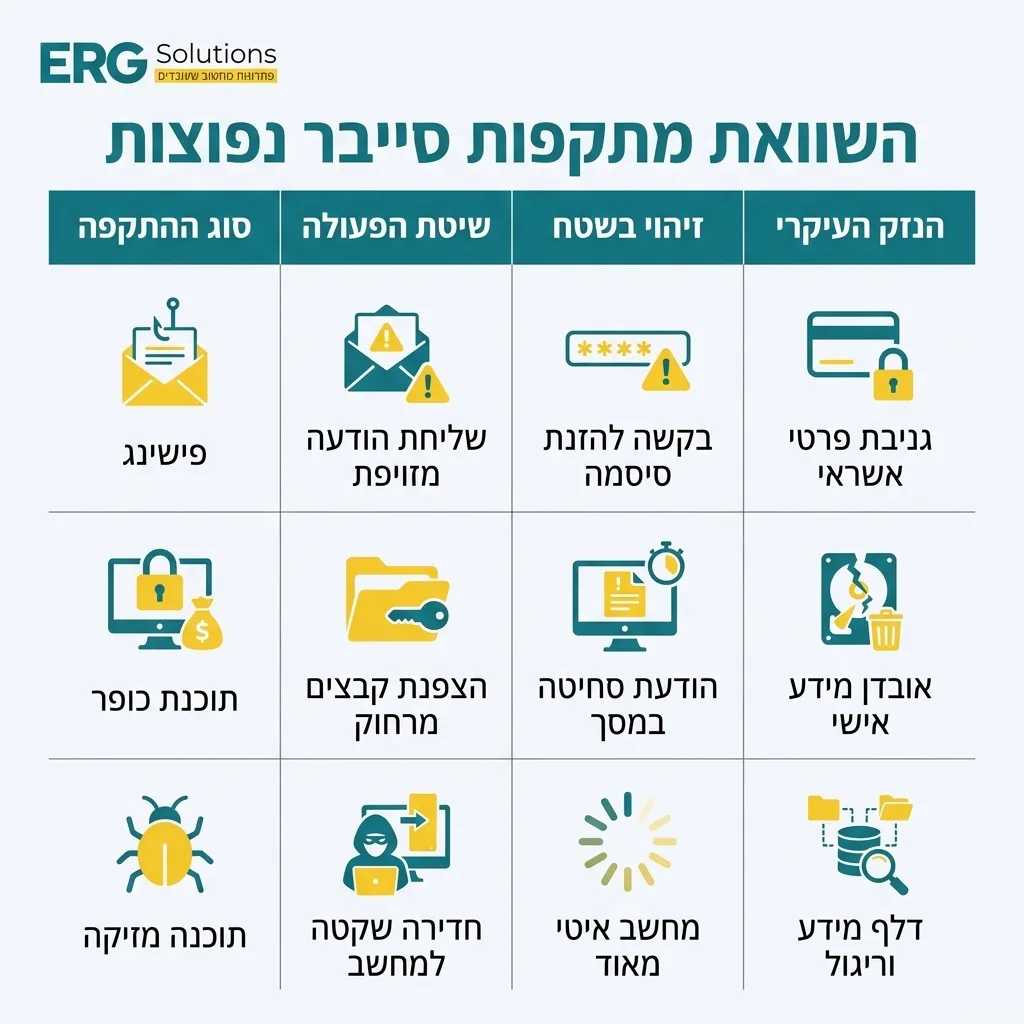
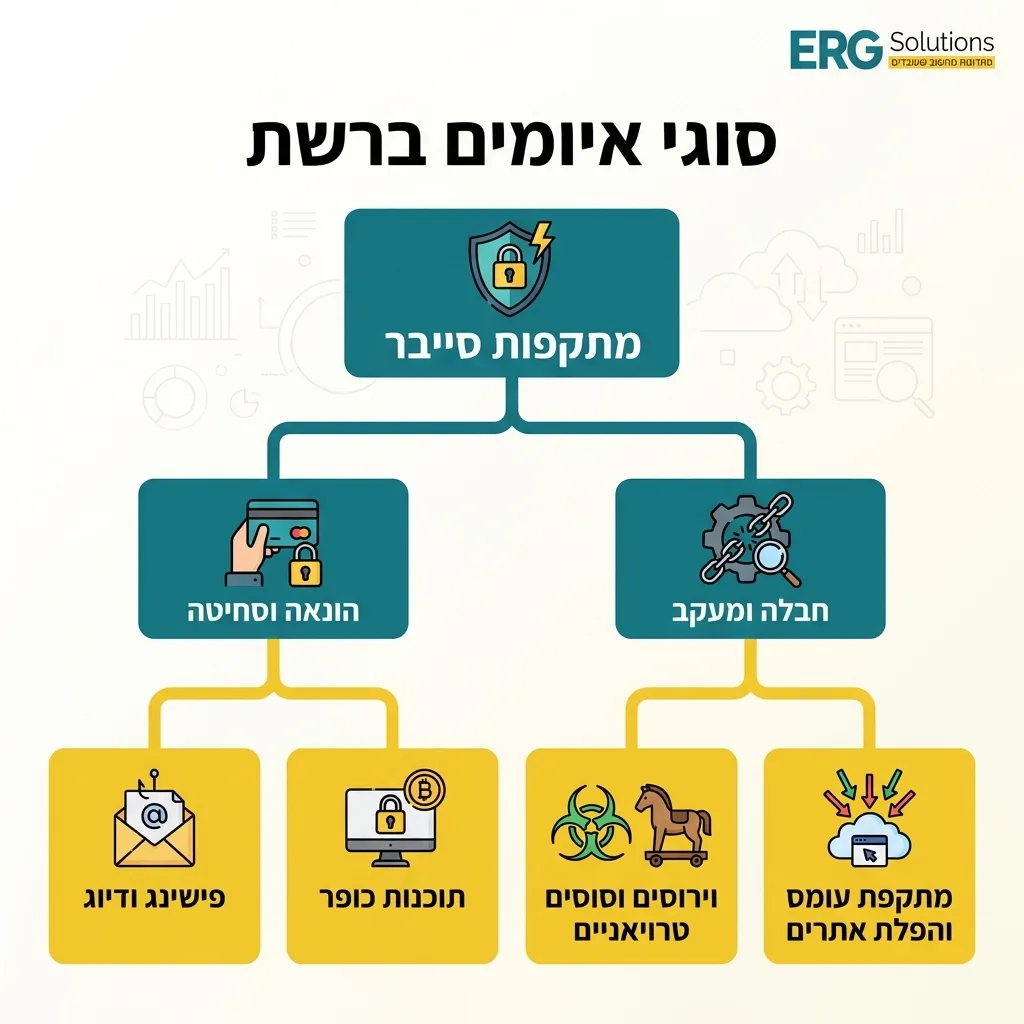
עולם האקרים מלא במושגים מפוצצים באנגלית, אבל כשמבינים אותם לעומק, מדובר בשיטות די פשוטות. הנה סוגי המתקפות שאנחנו נתקלים בהם הכי הרבה:
1. פישינג (דיוג): זו השיטה הנפוצה ביותר כיום. אתם מקבלים הודעה שנראית ממש אמינה – כאילו היא מהבנק, מדואר ישראל או מחברת אשראי. הם אומרים ש"החשבון נחסם" ומבקשים מכם ללחוץ על קישור ולהקליד סיסמה. ברגע שהקלדתם, הם גונבים אותה.
2. תוכנות כופר (Ransomware): תוכנה שחודרת לכם למחשב ונועלת (מצפינה) את כל הקבצים שלכם. פתאום אי אפשר לפתוח אף מסמך או תמונה, ואז מופיעה הודעה שדורשת שתשלמו אלפי שקלים כדי לקבל את הקבצים חזרה.
3. תוכנה מזיקה (Malware): שם כללי לוירוסים, סוסים טרויאניים ותוכנות ריגול. המטרה שלהן היא להסתתר לכם בתוך המחשב, לעקוב אחרי מה שאתם עושים ולגנוב מידע בשקט.
4. מתקפת עומס (DDoS): כאן לא גונבים מידע, אלא מפילים אתרים. ההאקרים שולחים לאתר מסוים מיליוני בקשות כניסה באותו רגע, עד שהשרת קורס ואף לקוח אמיתי לא יכול להיכנס לאתר.
| סוג המתקפה | איך זה נראה בפועל? | מה קורה אם נופלים בפח? |
|---|---|---|
| פישינג (Phishing) | הודעת SMS או מייל שמבקש פרטים. | גניבת סיסמאות או פרטי אשראי. |
| תוכנת כופר | הקבצים ננעלים ויש הודעת סחיטה במסך. | איבוד כל המידע והתמונות, או תשלום כופר יקר. |
| וירוסים וריגול | המחשב הופך לאיטי מאוד, חלונות קופצים. | מידע עסקי ואישי דולף החוצה. |
דוגמאות אמיתיות למתקפות שכולנו זוכרים
לפעמים קשה לדמיין איזה נזק סייבר יכול לעשות, עד שמסתכלים על אירועי ענק שכבר קרו. הנה כמה דוגמאות בולטות, כדי שתבינו את סדרי הגודל:
התערבות בבחירות בארה"ב (2016): הממשל הרוסי הפעיל מתקפת סייבר ענקית שכללה פריצה למחשבים, יצירת פרופילים מזויפים והפצת פייק ניוז. המטרה הייתה להטות את דעת הקהל האמריקאית. 13 אזרחים ו-12 קצינים רוסים הואשמו בהמשך בפרשה.
מתקפת הענק על חברת Dyn (2016): קבוצות האקרים הפילו חברה שמספקת שירותי תקשורת לאתרים הגדולים בעולם. כתוצאה מכך, גולשים ברחבי העולם לא יכלו להיכנס לאתרים כמו נטפליקס, אמזון, טוויטר ופייפאל.
מתקפה איראנית על אתרים ישראלים (2020): האקרים איראניים ניצלו פרצת אבטחה בשרתי חברת אירוח האתרים הישראלית Upress. הם השתלטו על אתרים רבים (כמו קופיקס ונאפיס) והחליפו את עמוד הבית בסרטונים ומסרים אנטי-ישראליים. זה מוכיח עד כמה אבטחת מידע ותחזוקת אתרים שוטפת הן קריטיות.
המספרים מאחורי מתקפות הסייבר בישראל
בישראל של שנת 2026, המצב מאתגר במיוחד בגלל רקע גיאו-פוליטי ומתיחות ביטחונית קבועה. בתקופות של עימותים, יש תמיד עלייה חדה בניסיונות הפריצה. לפי נתונים עדכניים של מערך הסייבר הלאומי משנת 2025, המוקד שלהם מקבל אלפי פניות בחודש.
המערך אף העביר מעל 2,300 התרעות ממוקדות לארגונים על ניסיונות תקיפה ודאיים – זינוק אדיר לעומת שנים קודמות. והמתקפה הנפוצה ביותר? הפישינג הוותיק כיכב עם 52% מכלל הדיווחים.
גם בעולם המצב מדאיג. סקר בינלאומי קבע ש-76% מהארגונים הגדולים חוו לפחות מתקפת סייבר אחת בשנה החולפת. העלות הממוצעת של אירוע פריצת מידע בעולם היא מעל 16 מיליון שקלים.
איך אפשר להימנע? הצעדים שכל אחד חייב לעשות
אל תחכו לרגע שבו תראו מסך אדום שדורש מכופר. יש פעולות פשוטות שאפשר לעשות כבר עכשיו, ואנחנו בתור צוות החברה ממליצים עליהן לכל לקוח.
צ'קליסט הגנה: מה אתם חייבים ליישם במחשב שלכם
✓ אימות רב-שלבי (MFA): תמיד תפעילו את האפשרות לקבל קוד ב-SMS או באפליקציה בנוסף לסיסמה. גם אם האקר גנב לכם את הסיסמה, הוא לא יוכל להיכנס בלי הטלפון שלכם.
✓ סיסמאות ארוכות ושונות: השתמשו בסיסמאות של 10 תווים לפחות, ואל תשתמשו באותה סיסמה למייל ולבנק. מומלץ להשתמש בתוכנה לניהול סיסמאות.
✓ גיבוי כפול למידע: זה קריטי! גבו את המסמכים החשובים גם לענן וגם לכונן חיצוני שאינו מחובר למחשב קבוע. ככה, גם אם ינעלו לכם את המחשב, המידע עדיין אצלכם.
✓ עדכוני מערכת: כשקופצת לכם הודעה על עדכון לאנטי-וירוס או לטלפון, אל תלחצו "הזכר לי מחר". העדכונים האלה סוגרים חורים בהגנה שהאקרים בדיוק גילו.
אזהרות בטיחות יומיומיות שחשוב להכיר
אנחנו נוטים לסמוך יותר מדי על טכנולוגיה, ושוכחים שגם מוצרים קטנים בבית יכולים להיות פתח לפריצה. למשל, הרבה אנשים לא יודעים שמצלמות האבטחה בבית שלהם פרוצות לחלוטין.
אזהרת בטיחות חשובה: מצלמות חכמות ופרטיות
בדיקה מקיפה גילתה שקרוב ל-66,000 מצלמות ביתיות ומצלמות אבטחה בישראל חשופות לגמרי להשתלטות מרחוק. למה? כי בעלי המצלמות לא טרחו לשנות את הסיסמה שמגיעה מהמפעל (כמו 1234 או Admin). זהו סיכון עצום לפרטיות שלכם בתוך הבית. שנו את סיסמת הראוטר והמצלמות מיד עם ההתקנה.
עוד סכנה שמחכה לכם בחוץ היא רשתות הווי-פיי הציבוריות. כשאתם יושבים בבית קפה ומתחברים לרשת הפתוחה שלהם, אתם חשופים. כל מי שיושב שם עם מחשב וקצת ידע יכול לצותת לכם. לעולם אל תיכנסו לאפליקציית הבנק או תזינו פרטי אשראי על רשת ציבורית.
בסופו של דבר, בארגונים ובעסקים, העובדים הם קו ההגנה הראשון אבל גם החוליה החלשה ביותר. מתקפות ענק התחילו כי עובד אחד לחץ על מייל נגוע בלי לשים לב. מודעות והדרכה שוטפת הן הכלים החזקים ביותר.
אנחנו ב-ERG פועלים לפי תקני האבטחה המחמירים ביותר. העובדה שהחברה שלנו מוסמכת לתקן ניהול אבטחת מידע ISO 27001, היא חלק מהסיבות למה לבחור ERG בתור השותף הטכנולוגי שלכם לעסק.
הטיפ של אייל גבעון מומחה ERG
"מהניסיון שלנו בשטח לאורך שנים, אני יכול להגיד לכם בוודאות – הגנה מפני סייבר היא לא כפתור שלוחצים עליו פעם אחת ושוכחים. זו שגרה. בדיוק כמו שאתם נועלים את הדלת של הבית כל לילה, ככה צריך להתייחס לטלפון ולמחשב שלכם. אל תמחזרו סיסמאות בין המייל העסקי לפרופיל ברשת החברתית.
ואם יש לכם ספק לגבי הודעה שקיבלתם – תעצרו רגע, אל תלחצו. התקשרו לגוף השולח לברר. הזהירות הזו חוסכת שבועות של עוגמת נפש."
שאלות נפוצות
מה לעשות אם לחצתי בטעות על קישור בהודעת פישינג?
דבר ראשון, אל תזינו שום פרט באתר שנפתח. אם כבר הקלדתם סיסמה, היכנסו מיד לחשבון האמיתי שלכם ממכשיר אחר ושנו את הסיסמה מיד. בנוסף, מומלץ להריץ סריקת וירוסים במחשב או בטלפון ולעקוב אחרי תנועות חשודות בכרטיס האשראי שלכם.
האם תוכנת אנטי-וירוס חינמית מספיקה כדי להגן עליי?
אנטי-וירוס חינמי הוא עדיף מכלום, והוא יחסום איומים בסיסיים וישנים. אבל היום, מתקפות הסייבר מתוחכמות מאוד. לעסקים, ולמי שמחזיק מידע אישי חשוב, אנחנו ממליצים להשקיע בפתרונות אבטחה מקצועיים ובתשלום, שמתעדכנים באופן שוטף נגד האיומים הכי חדשים.
מה זה אימות רב-שלבי (MFA) ולמה זה כל כך חשוב?
אימות רב-שלבי אומר שכדי להיכנס לחשבון, לא מספיק לדעת את הסיסמה, אלא צריך להוכיח שזה אתם על ידי קוד שמגיע ב-SMS או באפליקציה למכשיר האישי שלכם. זה מציל חיים דיגיטליים – כי גם אם האקר ברוסיה השיג את הסיסמה שלכם, אין לו את הטלפון הנייד שלכם ביד כדי להשלים את הכניסה.
פרצו לי למחשב, נעלו את הקבצים ודורשים כופר. לשלם להם?
ההמלצה החד משמעית של מערך הסייבר הלאומי ושל כל מומחי האבטחה היא לא לשלם! תשלום לא מבטיח שתקבלו את הקבצים בחזרה, והוא רק מממן ומעודד את הפושעים להמשיך. במקום זה, נתקו את המחשב מהרשת, פנו למוקד 119 של מערך הסייבר או לאיש מקצוע כדי לבדוק אם יש דרך לשחזר את המידע מגיבוי.
איך אני יכול לדעת אם מצלמת האבטחה בבית שלי נפרצה?
לצערנו, הרבה פעמים אי אפשר לראות את זה בעין. לפעמים תשימו לב שנורית הפעולה דולקת בשעות מוזרות, או שהמצלמה זזה בעצמה. הדרך היחידה להיות בטוחים היא פשוט לא להשאיר דלתות פתוחות: היכנסו להגדרות המצלמה והראוטר, ושנו מיד את סיסמת ברירת המחדל לסיסמה מורכבת שרק אתם יודעים.
האם באמת מסוכן לגלוש ברשת הווי-פיי הפתוחה של בית הקפה?
כן, זה מסוכן. ברשתות פתוחות שאין להן סיסמה, המידע עובר באוויר בצורה גלויה לחלוטין. זה אומר שאם מישהו רע יושב לידכם מחובר לאותה רשת עם תוכנה פשוטה, הוא יכול לראות מה אתם עושים. אם אתם חייבים לגלוש שם, אל תיכנסו לבנק ואל תקנו שום דבר באשראי.
לסיכום
לסיכום, מתקפות סייבר הן כבר מזמן חלק מהשגרה של העולם הדיגיטלי שלנו. הן פוגעות בעסקים, באזרחים וגורמות לנזק עצום. אבל כמו שראינו, הרוב המוחלט של הפריצות מצליח בגלל טעויות אנוש פשוטות. מודעות והקפדה על חוקי ברזל כמו עדכוני תוכנה, סיסמאות חזקות ואימות רב-שלבי – ירחיקו את רוב ההאקרים מהמחשב שלכם. אנחנו כאן ב-ERG עומדים לרשותכם כדי לוודא שמערכות המחשוב והמידע שלכם יישארו בטוחות ויציבות.