עודכן לאחרונה בתאריך 19 באוקטובר 2026
נקודות חשובות מהמאמר
תקן ISO 27001 הוא התקן הבינלאומי המוביל לניהול אבטחת מידע בארגונים מכל גודל. הוא מוכיח שהמידע בעסק מנוהל ומוגן מפני דליפות ומתקפות סייבר, ומהווה תנאי סף במכרזים ממשלתיים ועסקיים רבים.
לא מעט בעלי עסקים פונים אלינו רגע לפני הגשת מכרז גדול, כשהם מגלים תנאי סף אחד שעוצר הכול: דרישה לתקן ISO 27001. הלחץ ברור, אבל האמת היא שהתקן הזה הוא הרבה יותר מתעודה יפה על הקיר.
מהניסיון שלנו ב-ERG, עם מעל 20 שנות פעילות בשטח וגם כחברה שמחזיקה בעצמה בהסמכת ISO 27001 ובתקן האיכות ISO 9001, התהליך הזה עושה סדר אמיתי בעסק. הוא מגן על המידע הרגיש שלכם ושל הלקוחות שלכם, ומונע השבתות כואבות.
במדריך הזה נסביר בגובה העיניים מהו התקן המעודכן (מהדורת 2022), איך עוברים את מבדקי ההסמכה בשלום, ואיך שותף טכנולוגי נכון חוסך לכם זמן וכסף בלי לעצור את העבודה השוטפת.
מהו תקן ISO 27001 ולמה העסק שלכם צריך אותו?
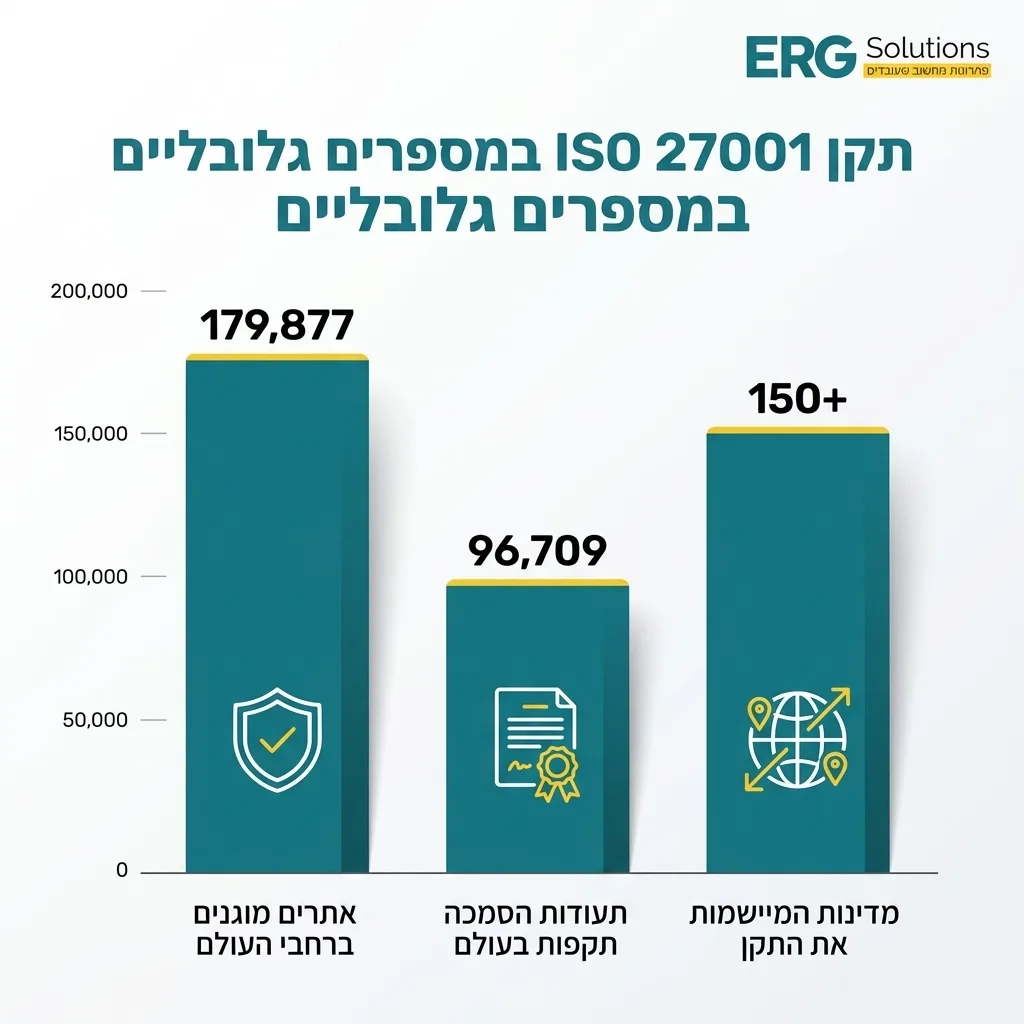
תקן ISO/IEC 27001 הוא תקן בינלאומי שקובע איך ארגון צריך לנהל ולהגן על המידע שלו. לפי סקר ארגון התקינה הבינלאומי (ISO Survey), ישנן 96,709 תעודות תקפות המכסות 179,877 אתרים ביותר מ-150 מדינות בעולם.
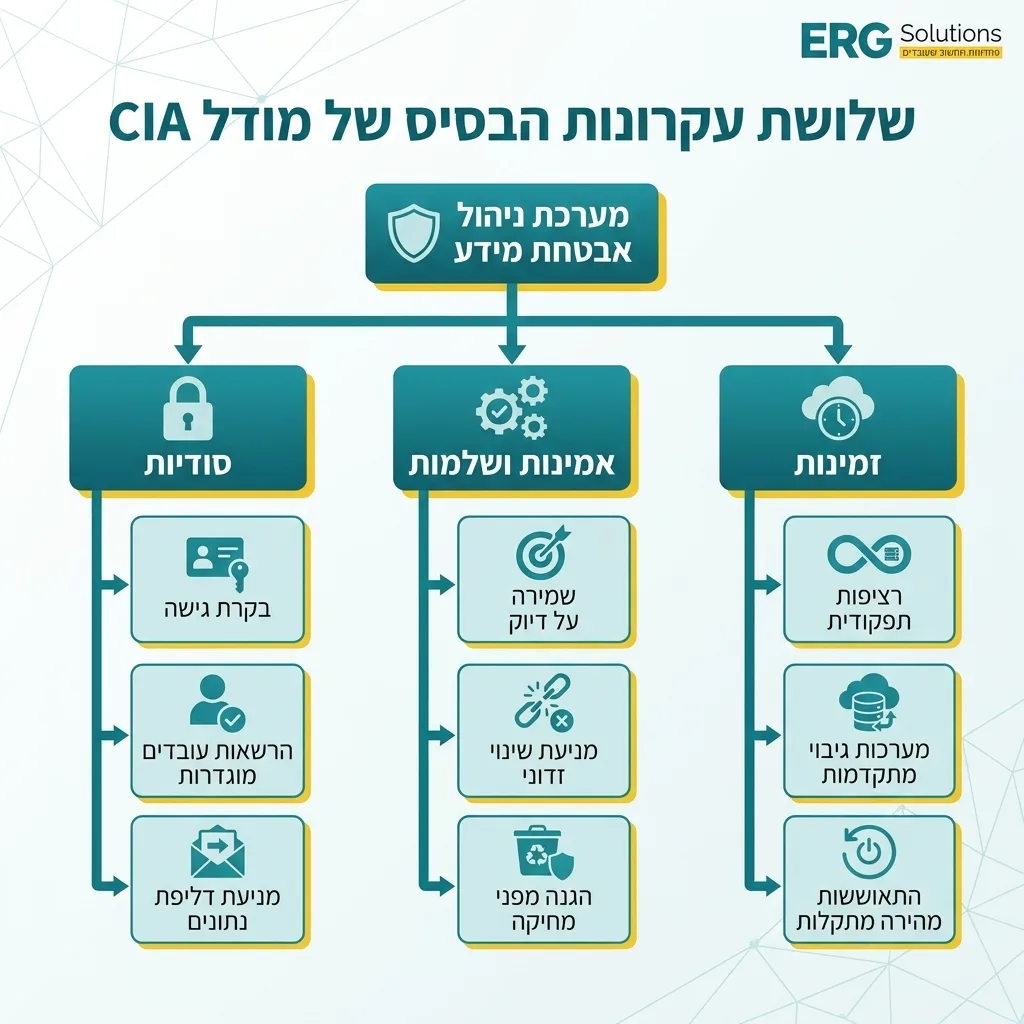
כדי לעמוד בתקן, מקימים בארגון "מערכת ניהול אבטחת מידע" (או בקיצור מנא"מ, ובאנגלית ISMS). אל תיתנו לשם להבהיל אתכם: לא מדובר בתוכנה בודדת שמתקינים, אלא בשילוב של נהלי עבודה ברורים, הגדרת הרשאות לעובדים וכלי הגנה טכנולוגיים ששומרים על זרימת המידע בעסק.
התקן כולו נשען על שלושה עקרונות פשוטים שנקראים מודל CIA:
איך עמידה בתקן משפיעה על העסק שלכם?
כל עסק שמחזיק מידע ממוחשב חשוף לסיכונים ברשת. במאגרי המידע של חברות שמורים לא פעם פרטי חשבונות בנק של לקוחות, כרטיסי אשראי, מידע רפואי, פרטים אישיים או מסמכים משפטיים. פריצה למאגרים כאלו עלולה לגרום לנזק עצום.
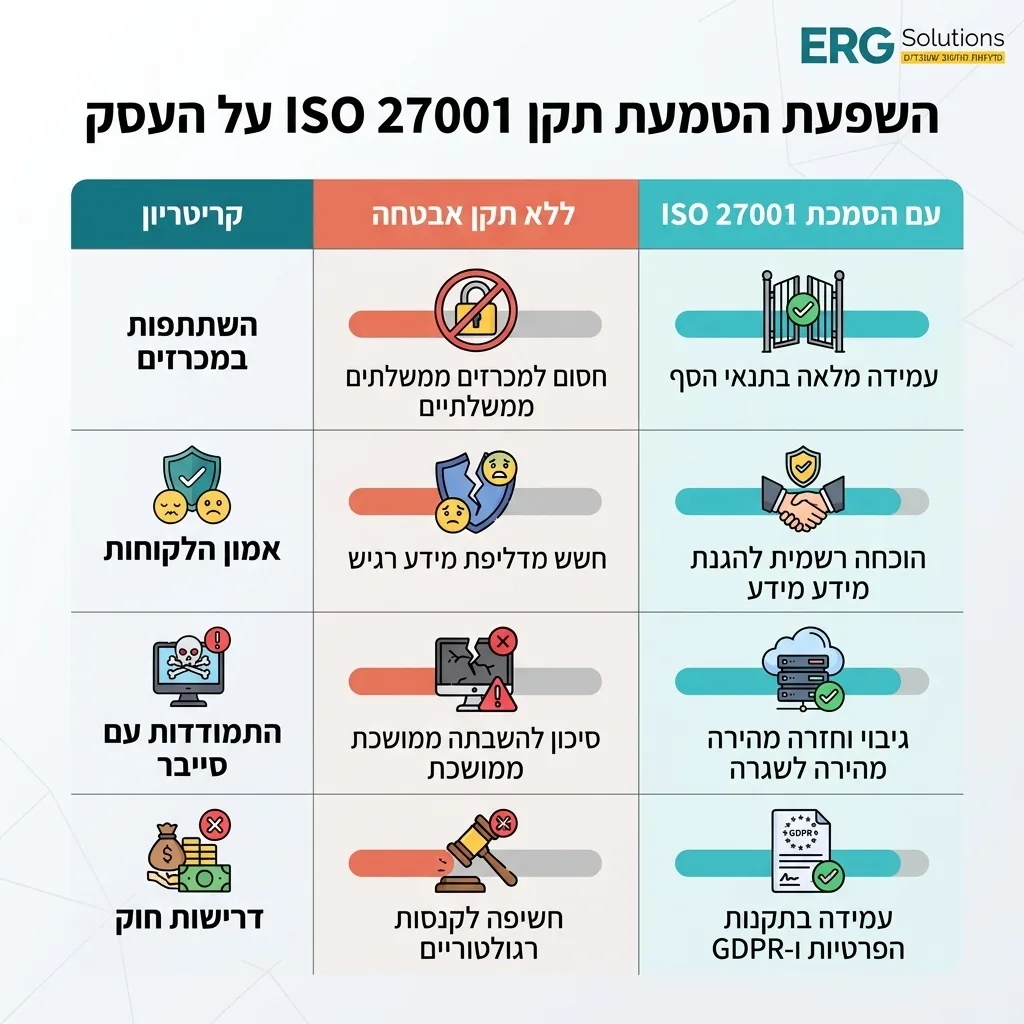
מעבר להגנה עצמה, לתקן יש משמעות עסקית ישירה. גופים ממשלתיים, מערכת הביטחון ותאגידים גדולים דורשים מכל ספק שמעביר מידע ממוחשב או מטמיע מערכות מחשוב להציג תעודת ISO 27001 כתנאי סף להשתתפות במכרזים.
מה תרוויחו מהטמעת התקן בארגון?
מה התחדש במהדורת ISO 27001:2022?
חשוב לדעת: תקופת המעבר מהמהדורה הישנה של התקן (2013) הסתיימה רשמית ב-31 באוקטובר 2025, ותעודות לפי התקן הישן אינן תקפות עוד. ב-2026, כל מבדקי ההסמכה נערכים לפי מהדורת ISO/IEC 27001:2022 (כולל עדכון האקלים משנת 2024).
המהדורה החדשה פשוטה וממוקדת יותר. במקום 114 בקרות אבטחה במהדורה הקודמת, נספח הבקרות (Annex A) כולל כיום 93 בקרות המחולקות ל-4 קבוצות ברורות, ובהן 11 בקרות חדשות לגמרי שמתאימות לעולם העבודה הנוכחי, כמו אבטחת שירותי ענן, מודיעין איומים ומניעת דליפת מידע.
| קטגוריית בקרות (מהדורת 2022) | מספר בקרות | מה בודקים בפועל במבדק? |
|---|---|---|
| בקרות ארגוניות | 37 | מדיניות אבטחת מידע, ניהול ספקים, סיווג מידע, אבטחת שירותי ענן ותוכניות המשכיות עסקית. |
| בקרות משאבי אנוש (אנשים) | 8 | הדרכות מודעות לעובדים, הסכמי סודיות, נהלי עבודה מרחוק וסיום העסקה מסודר. |
| בקרות אבטחה פיזית | 14 | בקרת כניסה למשרדים ולחדרי שרתים, הגנה על ציוד קצה ומיגון מפני נזקים פיזיים. |
| בקרות טכנולוגיות | 34 | הצפנה, ניהול הרשאות וסיסמאות, גיבויים, מניעת דליפת מידע, ניטור רשת והגנה מנוזקות. |
איך עוברים את מבדק ההסמכה בפועל? שלב אחר שלב
כדי שההטמעה לא תפגע בעבודה השוטפת של הארגון, אנחנו מתאימים את קצב התהליך והציוד הנדרש לתקציב ולאופי הפעילות שלכם, בשיתוף פעולה מלא עם ההנהלה. כך נראה התהליך מהרגע שמתחילים ועד קבלת התעודה:
1. סקר פערים וניהול סיכונים
אנחנו בודקים מה קיים היום בארגון מול דרישות התקן. ממפים איפה שמור המידע הרגיש, מהם הסיכונים שעלולים לפגוע בו, ובונים תוכנית עבודה מדויקת לסגירת הפערים בלי הוצאות מיותרות.
2. יישום בקרות אבטחה והקשחת מערכות
בשלב הזה כותבים את הנהלים ומיישמים את ההגנות הטכנולוגיות והפיזיות בשטח: מהגדרת הרשאות גישה וגיבויים מוגנים ועד אבטחת שרתי החברה ומחשבי העובדים.
3. מבדק פנימי וסקר הנהלה
לפני שמזמינים את הסוקר החיצוני, עורכים "חזרה גנרלית". מבצעים מבדק פנימי מקיף כדי לוודא שכל 93 הבקרות מיושמות כראוי, מציגים את הממצאים להנהלת החברה (סקר הנהלה) ומתקנים כל ליקוי שמתגלה.
4. מבדק הסמכה חיצוני (שלב א' ושלב ב')
המבדק הרשמי מתבצע בשני שלבים: בשלב א' הסוקר בודק את תקינות המסמכים, הנהלים וסקר הסיכונים. בשלב ב' הסוקר בודק בשטח שהנהלים אכן מיושמים במערכות המחשוב ובעבודת הצוות.
5. מבדקי פיקוח שנתיים
תעודת ISO 27001 תקפה ל-3 שנים. כדי לשמור עליה פעילה, מתקיים אחת לשנה מבדק מעקב קצר (Surveillance Audit) שמוודא שהארגון ממשיך לשמור על נהלי האבטחה, ובתום שלוש שנים מתבצע מבדק לחידוש ההסמכה.
אזהרות בטיחות ודגשים קריטיים לפני שיוצאים לדרך
אבטחת מידע היא לא משחק. כשל ביישום בקרות התקן או הסתמכות על מבדק שטחי משאירים את הארגון חשוף למתקפות כופר (Ransomware) ולדליפות מידע הרסניות.
המלצת המומחה: אייל גבעון
"כמי שמלווה ארגונים בתהליכי תשתית ואבטחת מידע כבר למעלה מ-20 שנה, וכמי שעבר את תהליך ההסמכה ל-ISO 27001 אצלנו בבית ב-ERG, העצה הכי טובה שלי היא לא להתייחס לתקן כאל נטל בירוקרטי. כשבוחרים שותף טכנולוגי שמכיר לעומק גם את הצד של השרתים, הרשת והענן וגם את דרישות הסוקרים, תהליך ההסמכה הופך להזדמנות לייצב את מערכות המחשוב, למנוע תקלות חוזרות ולתת להנהלה שקט נפשי אמיתי."
שאלות נפוצות
למי מיועד תקן אבטחת מידע ISO 27001?
התקן מיועד לכל ארגון — קטן, בינוני או ענק — שמחזיק מידע רגיש במערכות ממוחשבות ורוצה להגן על עצמו ועל לקוחותיו מפני דליפות מידע ומתקפות סייבר, וכן לחברות הנדרשות לעמוד בתנאי סף במכרזים.
האם תעודת ISO 27001 לפי מהדורת 2013 עדיין תקפה?
לא. תקופת המעבר הסתיימה רשמית ב-31 באוקטובר 2025. כיום כל המבדקים והתעודות חייבים לעמוד בדרישות המהדורה העדכנית ISO/IEC 27001:2022.
לכמה זמן תקפה תעודת ההסמכה לתקן?
תעודת ההסמכה תקפה ל-3 שנים. כדי לשמור על תוקפה, הארגון מחויב לעבור מבדקי מעקב שנתיים על ידי גוף ההתעדה, ובסוף שלוש השנים לעבור מבדק חידוש הסמכה.
האם יועץ אבטחת המידע שמלווה אותנו יכול להעניק לנו את התעודה?
לא. לפי כללי התקינה הבינלאומיים, קיימת הפרדת סמכויות מוחלטת כדי למנוע ניגוד עניינים. השותף הטכנולוגי מכין את הארגון ומבצע מבדק פנימי, אך את התעודה הרשמית מנפיק רק גוף התעדה חיצוני ומוסמך.
האם הטמעת התקן תפריע לעבודה השוטפת של העובדים בעסק?
לא כשעושים זאת נכון. בליווי מקצועי, תהליך ההטמעה נעשה בתיאום מלא עם הנהלת הארגון ומותאם לקצב העבודה ולתקציב המוגדר, כך שהפעילות השוטפת ממשיכה כרגיל.
איך תקן ISO 27001 קשור לחוק הגנת הפרטיות בישראל?
יישום הבקרות של תקן ISO 27001 נותן מענה מקיף ומסייע מאוד לעמוד בדרישות תקנות הגנת הפרטיות (אבטחת מידע), התשע"ז-2017 של משרד המשפטים, וכן ברגולציות בינלאומיות כמו ה-GDPR.
לסיכום
לסיכום, תקן אבטחת המידע ISO 27001 הוא נכס אמיתי לכל ארגון שמחזיק מאגרי מידע ממוחשבים. הוא שומר על המידע הרגיש שלכם, בונה אמון מול הלקוחות ופותח דלת למכרזים חדשים. כדי לעבור את מבדקי ההסמכה לפי מהדורת 2022 בצורה חלקה, יעילה ובתקציב מוגדר מראש, מומלץ להיעזר בשותף טכנולוגי ויועץ אבטחת מידע מנוסה שילווה אתכם משלב מיפוי הפערים, דרך הקשחת המערכות ועד קבלת התעודה והתחזוקה השוטפת לאחריה.